Un mois après la cyberattaque, la Région wallonne relance petit à petit ses services informatiques. Malgré cette attaque, du côté des communes, peu sont conscientes des enjeux liés à la cybersécurité.
Temps de lecture : 10 minutes
Le 17 avril dernier, la Région wallonne était victime d'une cyberattaque de grande ampleur. Seule solution, ce jour-là, tout déconnecter. Depuis cette intrusion, tout l'environnement informatique du service public de Wallonie n'a pas encore été reconnecté, loin sans faut.
Le « Journal sur pause » s'intéresse à ce qu'il s'est passé lors de cette attaque, et plus largement, se pose cette question : comment nos institutions publiques, en particulier nos communes, envisagent-elles leur cybersécurité ?
Sur le plateau, Nicolas Yernaux, le porte-parole du service public de Wallonie, fait le point de la situation un mois après l'attaque. François Laureys, chef de projet NumériC au BEP, l'intercommunale qui accompagne les communes notamment en matière de cybersécurité, constate que peu de communes ont conscience des risques qu'elles courent en la matière.
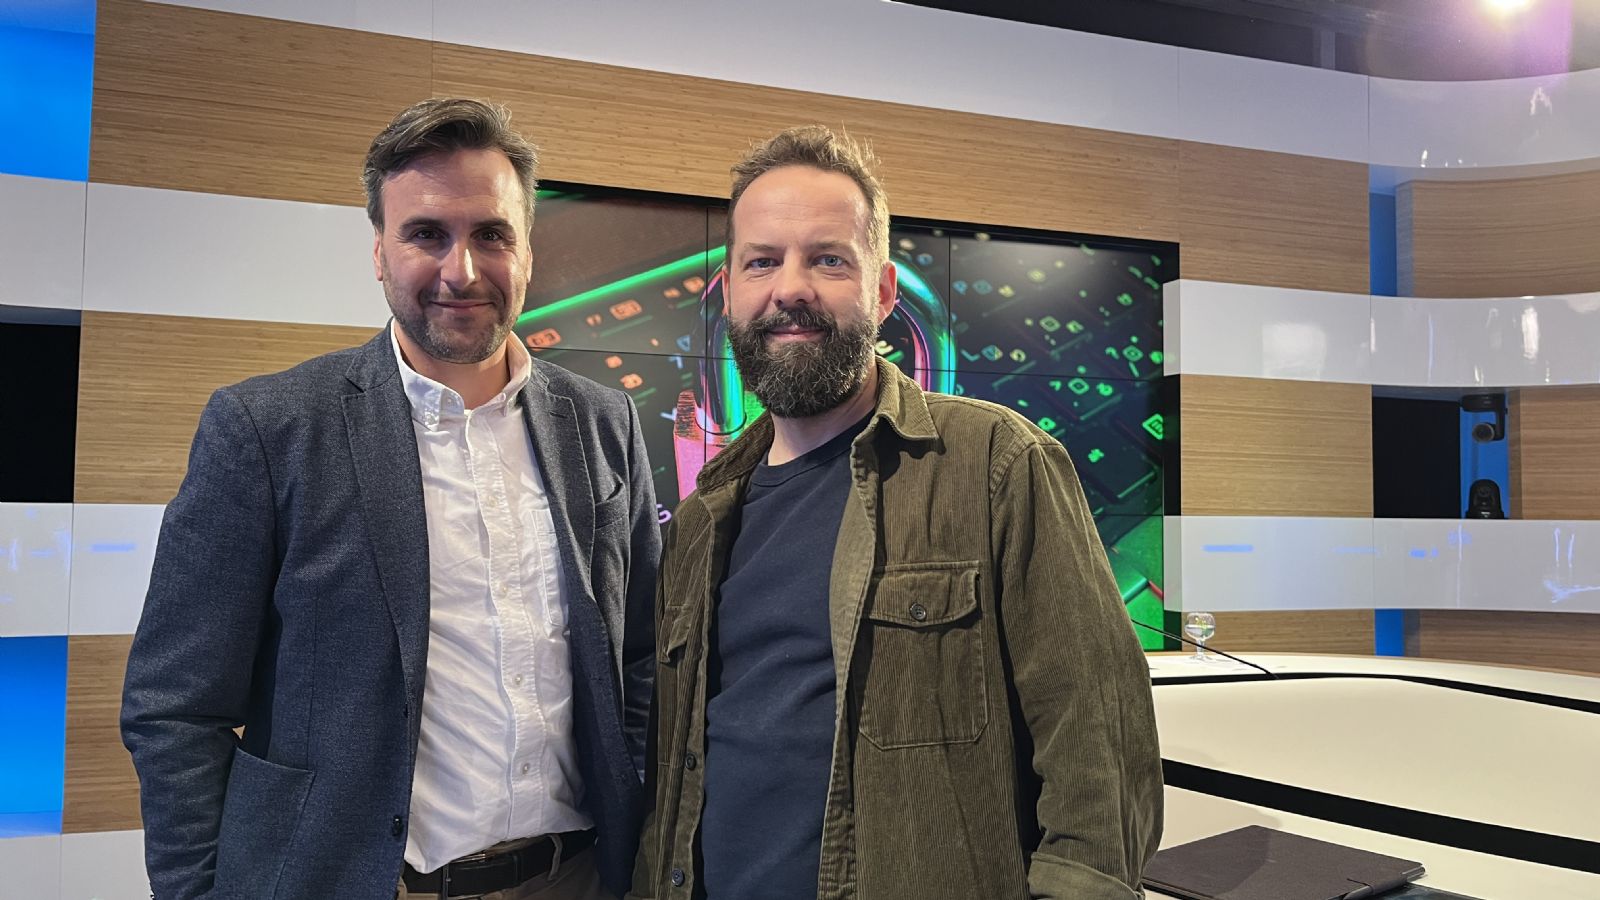
Nicolas Yernaux et François Laureys
J'imagine que vous vous souvenez bien de ce fameux 17 avril, Nicolas Yernaux. C'est le jour de la cyber-attaque contre le service public de Wallonie. Qu'est-ce qui s'est passé exactement ce jour-là ?
Nicolas Yernaux : Ce qu'il s'est passé, c'est que nos services IT ont détecté une intrusion majeure dans notre environnement digital. Dans la maison digitale SPW, on a s'est rendu compte que quelqu'un était entré. Et avant qu'ils ne commettent des dégâts - c'est-à-dire comme quelqu'un qui s'introduirait dans votre maison et qui viendrait voler ou casser quelque chose -, on a pris la décision avec le gouvernement wallon de nous couper d'internet, de nous couper du monde pour éviter effectivement des dommages irrémédiables.
Il n'y a donc pas eu de dommages, de vol, de cryptage de données. Quelles sont les conséquences ?
N.Y. : Oui, effectivement, un mois plus tard, on peut vraiment confirmer et rassurer les citoyens par rapport à ça. Grâce à notre réaction rapide, c'est confirmé par notre partenaire Microsoft, aussi par le Centre de Cybersécurité, aucune donnée n'a été détruite. Il n'y a pas eu d'exfiltration massive de données, on n'a pas retrouvé de données, notamment sur le dark web, qui appartiendraient aux citoyens. Donc, par rapport à ça, on peut effectivement se montrer assez rassurant.
La Région wallonne déposé plainte suite à cette attaque.
N.Y. : Effectivement. C'est vrai que c'est une question qui revient souvent, à savoir qui s'est introduit chez nous. C'est une mission en portant plainte qu'on a confiée à la justice. Nous, ce qui nous intéresse surtout, c'est de savoir comment cette personne est rentrée, maintenant, savoir qui c'est, finalement, ce n'est pas notre rôle.
La RTBF parlait cette semaine d'espions liées à la Chine. Vous confirmez ?
N.Y. : Je pense que beaucoup de médias ont chacun eu leur version, il n'y a pas que la RTBF. On n'a jamais rien confirmé, ni infirmé, pour ne pas nuire à l'information judiciaire. C'est le parquet fédéral qui est en charge de cette mission. Je pense que les enjeux sont suffisamment importants pour que je ne se prononce pas sur d'éventuelles suppositions.
On n'en saura pas plus donc. Vous n'êtes malheureusement pas les seuls à avoir été victimes de ce genre de phénomène. Comment font les pirates pour entrer dans l'environnement d'une institution, d'un hôpital ou d'une entreprise ?
François Laureys : Il y a différentes méthodes, mais généralement on observe, pour reprendre l'analogie de la maison, un voleur se balade dans une rue et regarde s'il y a des portes ouvertes, des fenêtres ouvertes, ou peut-être des châssis un peu vieillots, faciles pour y accéder. En tout cas, dans le cas où le cyberattaquant n'a pas une cible précise.
S'il a une cible précise, on peut se sécuriser comme on veut. Il essaiera toujours d'entrer.
On va garder cette analogie, puisqu'elle est assez éclairante. Vous voulez dire que le pirate va poigner à toutes les portes, à tous les services IT, en se disant "là je peux entrer parce qu'il y a un logiciel plus faible".
F.L. : Oui c'est ça. Il y a des de la cyberattaque industrialisée, donc il y a des logiciels qui scannent toute la rue pour regarder quelles sont les portes et les fenêtres plus faciles à ouvrir. C'est ce qu'on appelle des CVE (pour Common Vulnerabilities and Exposures c'est-à-dire Vulnérabilités et expositions communes, ndlr.), donc des failles qui sont exploitables sur les différentes infrastructures.
A LIRE AUSSI : Les conseils de la Computer Crime Unit pour éviter les attaques
Selon une étude française, dans 47% des cas, c'est une erreur humaine. C'est un employé, un fonctionnaire, qui ouvre sans le savoir un mail qu'il ne fallait pas et un logiciel peut s'introduire.
F.L. : Tout à fait, il y a la fois les CVE, donc ces fameuses portes et fenêtres d'une infrastructure qui sont des portes ouvertes ou des fenêtres ouvertes faciles à crocheter. Mais il y a aussi effectivement les failles humaines et c'est l'essentiel, vous l'avez dit, des moyens pour accéder dans une infrastructure. C'est les moyens humains et personne n'est à l'abri de ça. Nous, au BEP, on s'occupe des communes et c'est vrai qu'une des failles principales, il faut quand même le dire, il y a des études françaises qui le montent, c'est souvent les élus. Pourquoi les élus ? Parce qu'ils reçoivent des tas de mails qu'ils lisent parfois très vite et donc ils sont un peu moins vigilants que d'autres sur certains mails.
Qu'est-ce que cherche le pirate ?
N.Y. : La difficulté, c'est notamment d'avoir le schéma de l'intrusion, parce qu'on peut identifier effectivement toute une série de failles, mais ça ne nous donne pas toujours nécessairement l'endroit par lequel il est entré. Il entre et puis il obtient des droits administrateurs de plus en plus importants. Et c'est ça qui nous a obligés à nous confiner électroniquement, on avait peur qu'il ait mis les mains sur les clés du château. Et donc véritablement, ici l'enjeu, c'est de lutter contre ce qu'on appelle la "persistance de la menace", c'est-à-dire de vérifier, une fois qu'il est entré dans une pièce, qu'il n'a pas créé une porte dérobée par laquelle il pourrait revenir. Parfois il ne suffit pas simplement d'aller refermer à double tour la porte, il faut aussi vérifier qu'il n'a pas créé une porte dérobée.
Finalement, c'est difficile de savoir véritablement s'il a cherché quelque chose.
Vous ne savez pas ce qu'il cherchait ? Est-ce qu'il voulait crypter des données, ou les voler ?
N.Y. : En tout cas, je pense qu'on est intervenu suffisamment tôt que pour pouvoir déterminer ce qu'il aurait pu chercher à prendre. On prend l'analogie de la maison, mais l'architecture informatique du SPW, c'est un vrai labyrinthe, donc il est peut-être rentré par une porte, il a peut-être cherché des choses, il a peut-être eu du mal à remonter dans l'arborescence, ça, à nouveau, c'est peut-être l'enquête qui nous le dira.
F.L. : C'est important de comprendre qu'il y a à la fois des attaques ciblées, sans doute qu'au niveau de la Région, c'était le cas. Mais je parlais d'attaques plus industrialisées et là, c'est une vraie chaîne économique qui est en place en matière de cybersécurité.
Il y a des entreprises criminelles, appelons-les comme ça, qui scannent et qui disent quelles sont les cibles les plus faciles à pénétrer et qui peuvent même donner le mode d'emploi pour pénétrer, ça se vend, ce genre de mode d'emploi.
On peut trouver sur Internet le mode d'emploi pour hacker des systèmes informatiques ?
F.L. : Oui, les fameuses failles, les fameuses CVE, c'est quelque chose qui est tout à fait en libre accès. Il y a souvent le mode d'emploi avec. Du coup, n'importe quel geek peut les exploiter pour aller embêter une structure. Ce n'était sans doute pas le cas pour la Région wallonne, mais c'est assez facile d'exploiter ça.
Ce qui est important de voir aussi, c'est qu'il y a des entreprises différentes, à la fois celles qui scannent, celles qui pénètrent, et puis après, on peut revendre sa place au sein de l'entreprise piratée. On entre, après il ne faut pas se faire détecter, et puis on revend sa place à quelqu'un qui a vraiment intérêt à faire du dégât.
Il y a des entreprises, puisque vous les appelez comme ça, dont le but c'est de faire de l'argent, soit en demandant des rançons, soit en revendant des données sur le dark web, mais il y a aussi des entreprises d'espionnage. On parle à la fois d'espionnage industriel quand il s'agit d'entreprise, mais aussi, quand il s'agit de la Région wallonne, d'espionnage d'État. Je parlais de la Chine tout à l'heure, vous n'avez pas voulu vous étendre là-dessus, mais de manière générale, on peut aussi craindre la mainmise d'Etats étrangers sur nos institutions.
N.Y. : C'est évident que l'environnement informatique du SPW regorge d'informations que ce soit des données fiscales, des données financières, des données en termes de brevet de recherche, en termes de vente d'armes… Il y a énormément de données susceptibles d'intéresser des États étrangers ou des groupes qui pourraient tenter après de revendre ces informations à des États hostiles.
Effectivement les hypothèses sont nombreuses, mais c'est ça qui nous demande beaucoup de temps pour pouvoir restaurer notre environnement. On doit s'assurer de passer au peigne fin toutes les pièces de notre château et vérifier qu'il ne pourra pas revenir et revendre sa place. Parce qu'effectivement il y a toujours l'hypothèse qu'il était là depuis quelques jours et que finalement il ne cherchait pas à voler quelque chose, mais simplement à se faire oublier.
L'attaque a eu lieu il y a plus d'un mois et l'environnement du SPW n'est toujours pas rétabli, loin sans faut. Où en est-on exactement ? Pourquoi est-ce que ça prend autant de temps ?
N.Y. : Nous, c'est plus qu'un château, c'est-à-dire que on a 800 applications, on a 10.000 ordinateurs, on a des milliers de serveurs. Il faut passer tous ces outils-là au scanner, vérifier qu'on n'a pas laissé de chevaux de Troie et surtout augmenter la sécurité.
Il faut aussi rappeler que derrière la sécurité, ce qui est important, c'est la capacité de monitoring qu'on va avoir derrière et notre rapidité de réaction. C'est vraiment ça qui, demain, va nous protéger parce qu'il n'y a pas grand monde qui peut dire qu'il est totalement invulnérable et qu'il ne pourra jamais être attaqué. C'est valable pour les organismes publics comme les organismes privés.
Aujourd'hui, on a restauré ce qu'on a appelé les joyaux de la couronne, ça correspond à 85% des applications qui sont en lien avec de l'IT. Mais il nous en reste des centaines d'applications donc on parle de plusieurs. Maintenant, on va passer plutôt à une phase d'industrialisation c'est-à-dire qu'on a travaillé application par application, maintenant on va essayer de créer des lots d'applications qu'on peut ranger dans la même catégorie et monter en puissance. On y verra sans doute plus clair pas avant le mois d'août.
A LIRE AUSSI : Les petites communes, cible des hackers
François Laureys, votre job, c'est notamment d'aider les communes à se prémunir contre ce genre de cyberattaques. On parlait tout à l'heure de portes et de fenêtres mal fermées dans les environnements IT. Vous, vous évoquez un chiffre qui paraît hallucinant, vous évaluez à 1.000, ces points d'entrée potentiels pour les communes et la province de Namur. C'est un chiffre gigantesque…
F.L. : Oui, c'est énorme, donc, oui, il y a du travail. Ce qu'on fait c'est qu'on mutualise un outil qui fait ce que les voleurs font – si on reprend encore l'analogie de passer dans une rue -, on passe dans la rue de la province et on regarde les portes et les fenêtres ouvertes. Puis, on rend aux communes un rapport tous les trois mois.
J'ai encore vérifié avant l'émission le nombre de portes et fenêtres ouvertes : il y en a 300 à 400 qui sont vraiment critiques donc très faciles à ouvrir, voire qui sont ouvertes et 400 ou 500 qui sont relativement faciles à ouvrir. Donc, oui, ça fait 1.000.
Parmi les communes, il y a les bons et les mauvais élèves.
F.L. : Les failles ne sont pas distribuées complètement sur l'ensemble des communes. Il y a des communes qui prennent à bras le corps ce sujet et il y en a qui ne sont pas conscientes de ce risque. Elles se disent : « la Région, on comprend que peut-être la Chine les attaque mais moi, petite commune, qui va venir m'attaquer ? »
Ont-elles tort de penser ça ?
F.L. : Oui, parce que comme on le disait tout à l'heure, la liste des CVE, la liste des failles, elle est publique, donc c'est très facile. Alors, peut-être, que ce n'est pas un Etat qui va venir attaquer une petite commune mais ça peut être presque Monsieur et Madame Tout le monde, s'il est un peu geek. On peut vite faire du mal dans une commune, ça touche notre quotidien. J'ai rencontré un service informatique d'une commune française qui avait été attaquée pendant le Covid et la commune ne pouvait plus enterrer leurs morts pendant deux semaines alors qu'il y en avait beaucoup.
Qu'est-ce qui manque pour que les communes prennent conscience du danger ? C'est juste une prise de conscience ou une question de compétences ou de budget ?
F.L. : C'est un mix de tout ça. Au BEP, on pense qu'il est important de conscientiser l'ensemble des communes et l'ensemble des élus à cette problématique-là. L'outil qu'on a mis en place donne une cote, parce que c'est compliqué de se protéger si on ne sait pas où on se situe. Tout élu de la province de Namur peut aller sur cette plateforme et voir comment il se situe par rapport aux autres et donc si, dans la rue, il est plutôt propriétaire de la maison facile à attaquer.
Est-ce que ça coûte cher de se protéger ?
N.Y. : Je pense que ça a été pendant longtemps des budgets qui étaient difficiles à débloquer. Pour reprendre cette image, la cybersécurité, c'est comme mettre l'électricité de sa maison aux normes. Ce n'est pas quelque chose qu'on fait de gaieté de cœur parce que, finalement, quand je vais allumer l'interrupteur, je ne vais pas voir la différence, ça m'aura coûté de l'argent. La cybersécurité c'est un peu pareil.
Pourtant, aujourd'hui, la cybersécurité, c'est vraiment la brique transversale et fondatrice absolue. On sait via le centre de cybersécurité fédéral qu'on a eu plus d'attaques en 2025 au cours des 4 premiers mois que sur toute l'année 2024. On est face à des nouveaux enjeux et je pense que cette crise-là a au moins un mérite, c'est celui de nous faire prendre conscience de cet enjeu-là.
Il est nécessaire de bâtir nos services publics sur une sécurité importante et surtout de continuer à investir dedans parce que ce n'est pas un objectif à atteindre, c'est un travail perpétuel.
Du côté des communes, vous avez remarqué en effet « Région wallonne » depuis un mois ?
F.L. : J'aimerais bien dire oui mais je n'ai pas l'impression que ça ait beaucoup évolué. Vous parliez du coût, oui, ça coûte cher mais ça coûte encore plus cher de payer une rançon et ça coûte aussi cher de remettre à niveau son infrastructure.
Donc, oui, ce sont des coûts et je comprends que dans une commune ce soit difficile de débloquer de l'argent pour la cybersécurité. Un citoyen ne le voit pas quand le bourgmestre ou le directeur financier rajoute une ligne cybersécurité dans le budget communal. Le citoyen ne le voit que quand ça se passe mal.